


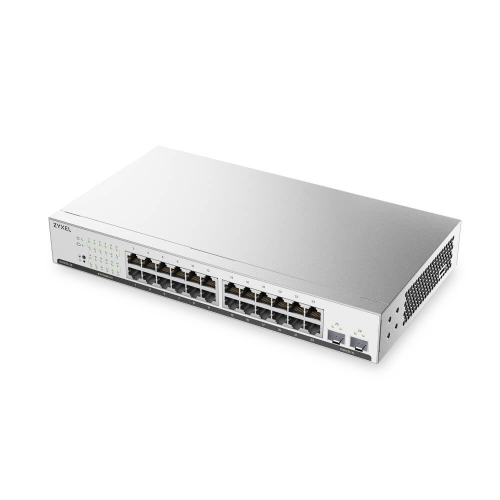
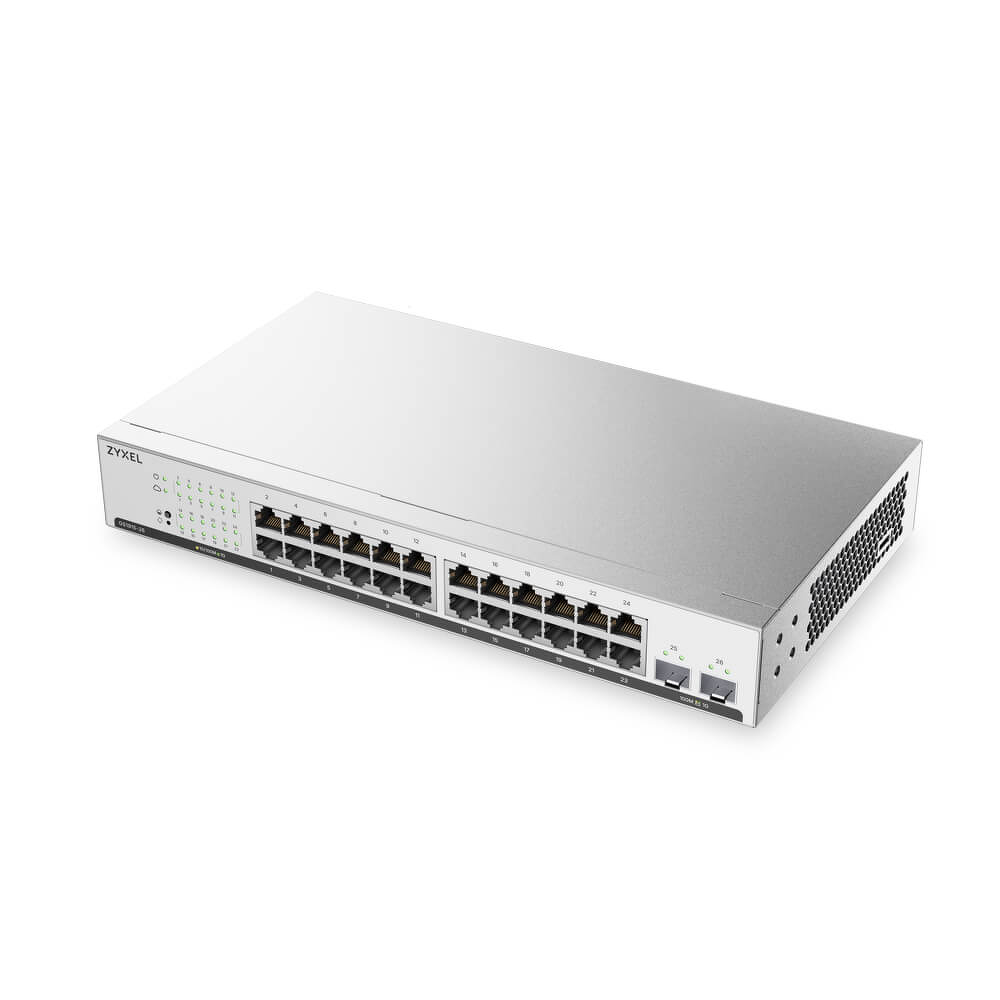
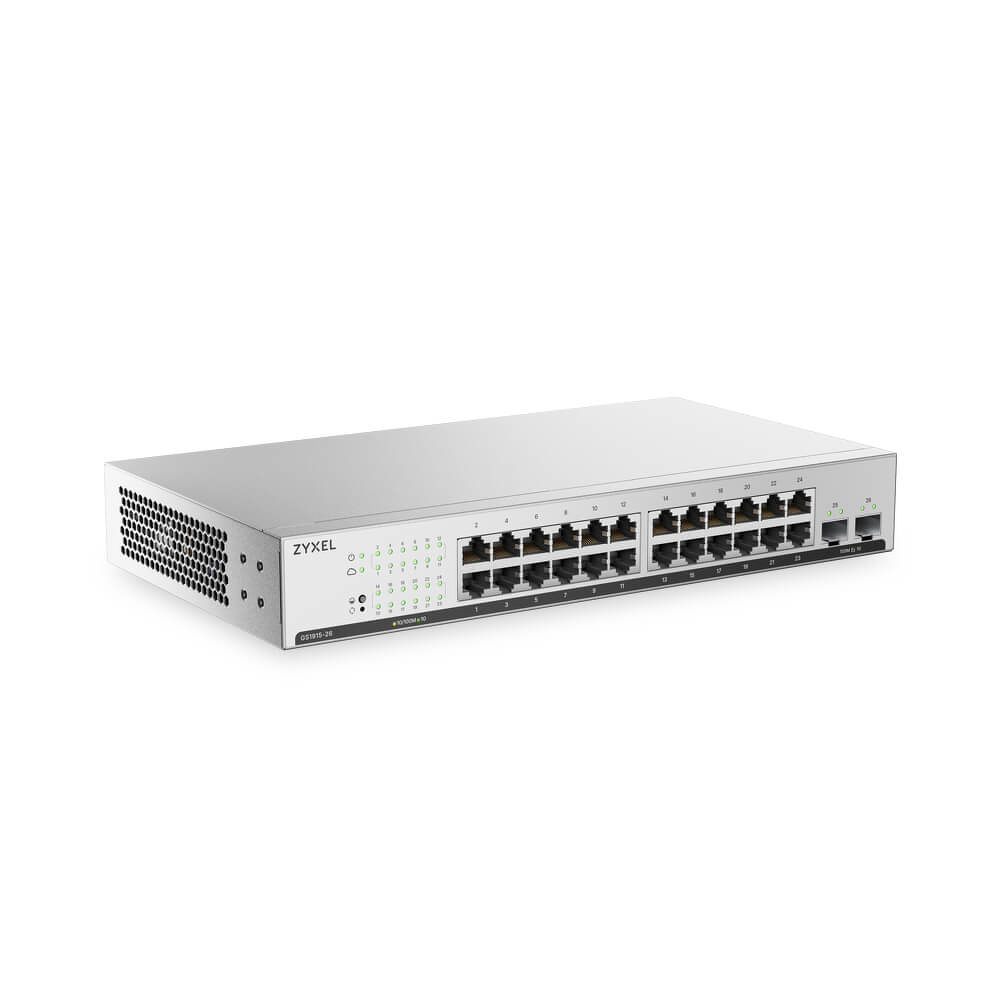
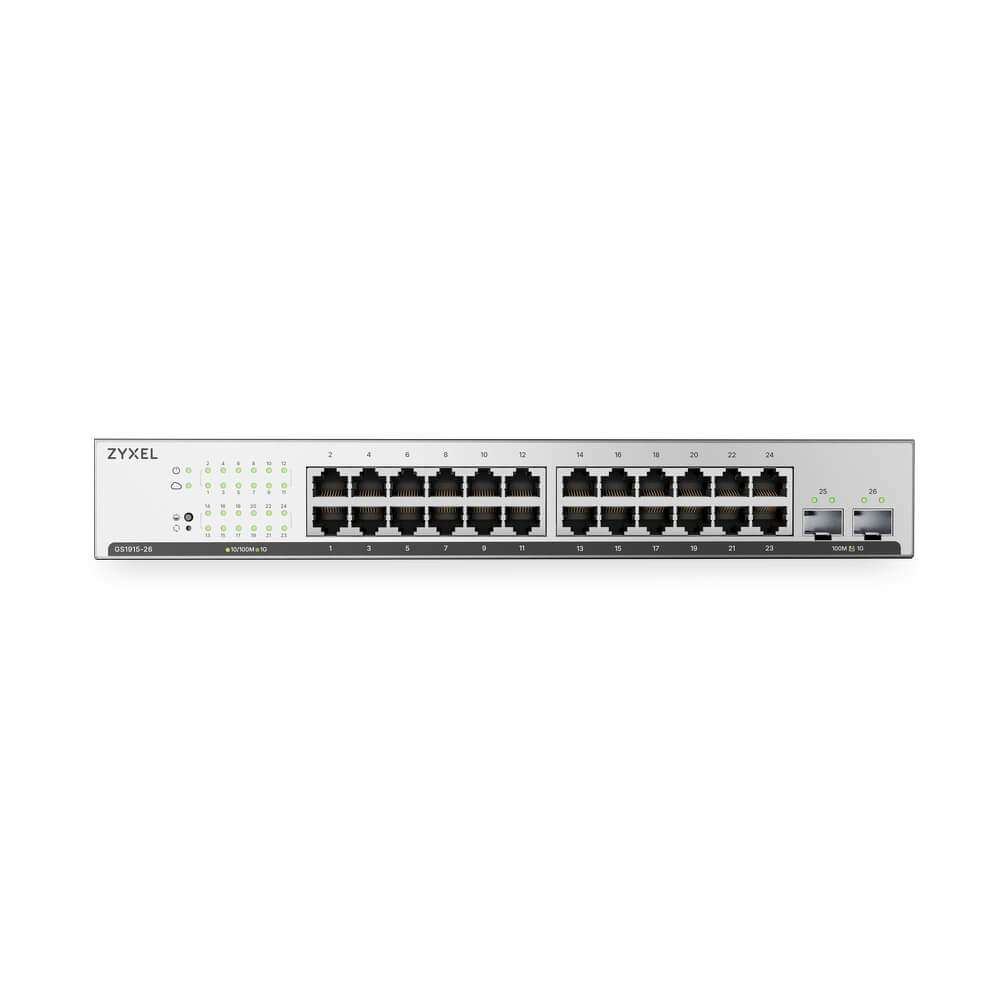
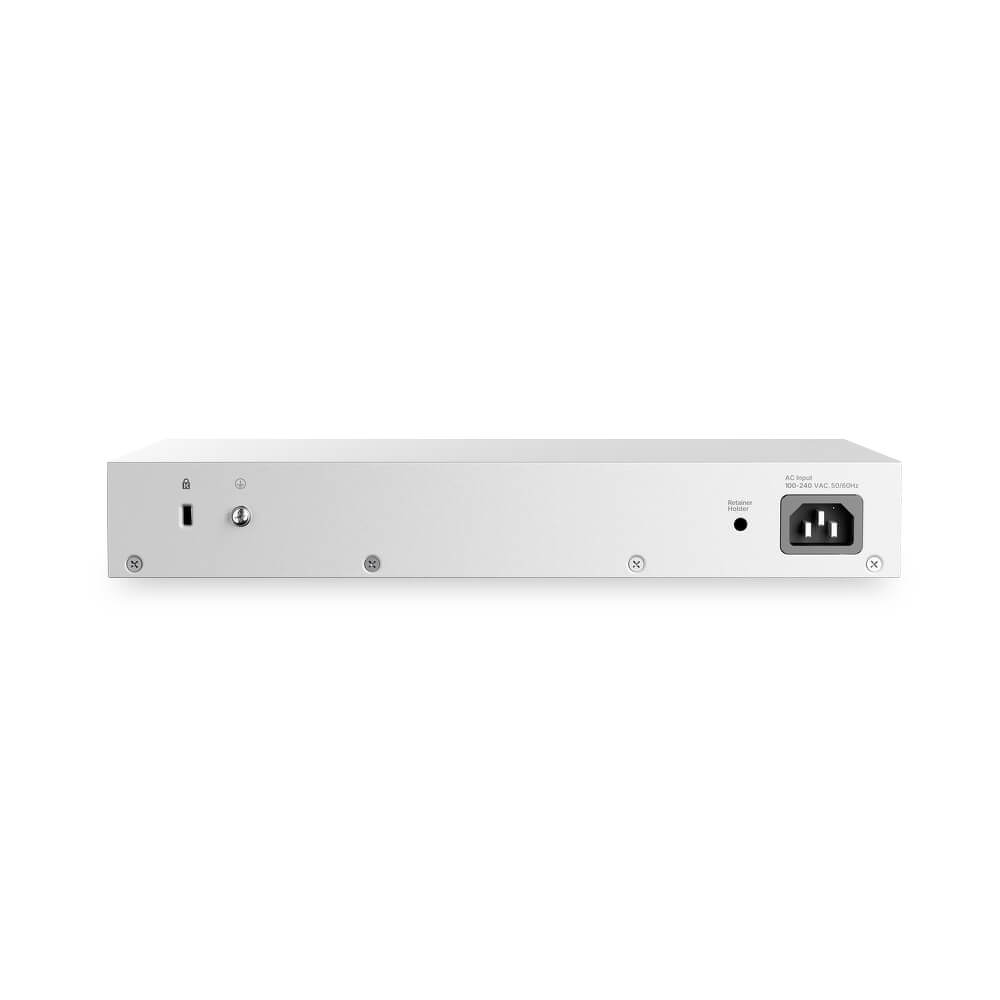

Switch zarządzalny Zyxel GS1915-26v2 na 24 porty z chłodzeniem pasywnym
W małej lub średniej firmie, sklepie albo hotelu switch Zyxel GS1915-26v2 połączy do 24 komputerów i innych urządzeń przewodowych, a przez dwa porty SFP dołączysz go do reszty sieci. Zarządzasz nim lokalnie w przeglądarce albo zdalnie przez chmurę Nebula. Nie ma wentylatora, więc pracuje bezgłośnie.
Dlaczego warto wybrać Zyxel GS1915-26v2?
- Ruch działów rozdzielasz VLAN-amiKomputery z różnych działów korzystają z tego samego przełącznika, ale każda grupa pracuje we własnej sieci.
- Zarządzanie z biura albo zdalnieGdy przełącznik stoi w innym oddziale, nie musisz tam jechać, bo ustawienia zmienisz przez chmurę.
- Łącze światłowodowe do 20 kmDobierasz moduł SFP do odległości, więc switch na 24 porty połączysz z resztą sieci także światłowodem.
- Szersze łącze z kilku portówŁączysz porty w grupę LACP, która sumuje ich przepustowość, więc połączenie między przełącznikami nie zależy od jednego kabla.
- Uwierzytelnianie urządzeń IEEE 802.1XSerwer RADIUS sprawdza urządzenie podłączone do portu, zanim przełącznik przepuści jego ruch do sieci.
- Zapasowe łącze między switchamiDrugi kabel między przełącznikami zostaje w rezerwie, a protokół RSTP przełącza na niego ruch po awarii głównego połączenia.
- Dwa obrazy firmware’uPo nieudanej aktualizacji uruchamiasz przełącznik z drugiego obrazu i nie zostajesz z niedziałającym sprzętem.
- Chłodzenie pasywnePrzełącznik pracuje bez wentylatora z poziomem hałasu 0 dBA, więc może stać w pokoju, w którym siedzą ludzie.

Działy firmy w osobnych VLAN-ach
Możesz rozdzielić komputery różnych działów na osobne sieci bez kupowania dla każdego z nich oddzielnego przełącznika, bo switch z obsługą VLAN w standardzie IEEE 802.1Q dzieli porty na niezależne grupy. Ruch rozgłoszeniowy jednego działu nie trafia wtedy do pozostałych. Podobnie wydzielisz telefony IP, które dostaną własny VLAN głosowy, a ich ruchowi nadasz wyższy priorytet, bo każdy port ma 8 kolejek sprzętowych.
Obsługa na miejscu albo zdalnie
Kiedy jesteś w biurze, ustawienia switcha zarządzalnego zmieniasz w przeglądarce, a z przełącznikiem w innym oddziale łączysz się przez chmurę. Platforma Zyxel Nebula obejmuje też punkty dostępowe i zapory tej marki, dzięki czemu przełącznik, punkty dostępowe i zapory obsługujesz z jednego panelu. Pierwszą konfigurację przeprowadzisz z kreatorem w przeglądarce albo w aplikacji mobilnej. Część funkcji chmurowych może wymagać licencji.

Moduły SFP dobierasz do odległości
Z resztą sieci łączysz przełącznik przez jeden z dwóch portów SFP, a zasięg zależy od włożonego modułu, od 100 m po skrętce do 20 km po światłowodzie. Modułów nie ma w zestawie, więc kupujesz tylko te, których potrzebujesz. Sprawdzisz też w panelu temperaturę i moc sygnału modułów światłowodowych, bo switch obsługuje DDMI.
Duże transfery bez spowalniania sieci
Kiedy ktoś kopiuje duże pliki między dwoma stanowiskami, ruch na pozostałych portach nie zwalnia, bo przepustowość przełączania 52 Gb/s odpowiada łącznej prędkości wszystkich 26 portów w obu kierunkach. Łącze do drugiego switcha gigabitowego możesz poszerzyć, łącząc kilka portów w grupę LACP. Ruch rozkłada się wtedy na kilka kabli, a odłączenie jednego z nich nie przerywa połączenia.
Dostęp do sieci tylko po uwierzytelnieniu
Obcy laptop podłączony do wolnego gniazda sieciowego nie dostanie się do sieci, jeśli na porcie włączysz uwierzytelnianie IEEE 802.1X z serwerem RADIUS. Ten sam serwer może też sprawdzać, kto loguje się do panelu przełącznika. W przełączniku zarządzalnym ograniczysz poza tym liczbę adresów MAC na porcie i odizolujesz od siebie wybrane porty. Switch z włączonym DHCP Snooping odrzuca też odpowiedzi nieuprawnionych serwerów DHCP, więc komputery nie dostaną adresu IP z routera podłączonego bez wiedzy administratora.
Ochrona przed pętlami w sieci
Zapasowy kabel między przełącznikami przydaje się po awarii głównego łącza, ale bez zabezpieczenia utworzyłby pętlę. Przed tym chronią protokoły STP, RSTP i MSTP, które zostawiają aktywną jedną ścieżkę, a drugą otwierają dopiero wtedy, gdy pierwsza przestanie działać. Zdarza się też, że ktoś przez pomyłkę połączy kablem dwa gniazda sieciowe. Przełącznik z funkcją Loop Guard wykrywa wtedy pętlę i ogranicza krążący w niej ruch, który inaczej obciążałby całą sieć.
Powrót do sprawdzonej wersji
Jeśli po aktualizacji firmware’u coś przestanie działać, wracasz do poprzedniej wersji, bo switch przechowuje dwa obrazy oprogramowania. Tak samo jest z ustawieniami, które możesz trzymać w dwóch plikach konfiguracji, żeby w razie potrzeby przywrócić sprawdzoną wersję. Program ZON Utility informuje o nowszym firmwarze i pozwala zmienić adresy IP oraz hasła kilku urządzeń Zyxel naraz.
Montaż w pomieszczeniu, w którym pracujesz
Przełącznika nie musisz chować w osobnym pomieszczeniu, bo bez wentylatora nic w nim nie szumi. Jeśli szukasz switcha do szafy rack, zestaw montażowy znajdziesz w opakowaniu, a obok niego elementy do zawieszenia przełącznika na ścianie i przewód zasilający. Wybierz tylko miejsce, w którym temperatura otoczenia mieści się w przedziale od 0 do 40 °C.
Dane techniczne:
- Porty RJ-45: 24 szt., 100 Mb/s i 1 Gb/s
- Porty SFP: 2 szt., 1 Gb/s
- Tryby zarządzania: chmura Nebula albo lokalnie przez interfejs WWW
- Przepustowość przełączania: 52 Gb/s
- Szybkość przekazywania: 38,6 mln pakietów na sekundę
- Bufor pakietów: 1 MB
- Tablica adresów MAC: 16 tys. wpisów
- Ramki jumbo: do 9 KB
- Pamięć: 64 MB Flash, 512 MB RAM
- VLAN: IEEE 802.1Q, do 1 tys. statycznych identyfikatorów, VLAN oparte na portach, na protokole, na adresach MAC (do 50) i na Vendor-ID (do 8), VLAN głosowy (do 10), VLAN gościnny, VLAN trunking
- Agregacja łączy: IEEE 802.3ad LACP, do 8 grup po 8 łączy, agregacja statyczna
- Ochrona przed pętlami: STP, RSTP, MSTP, Loop Guard
- Multicast: IGMP Snooping v1, v2 i v3, IGMP Querier, IGMP Proxy, do 1024 grup
- QoS: 8 kolejek sprzętowych na port, IEEE 802.1p, DSCP, kolejkowanie SPQ, WFQ, WRR i Hybrid-SPQ, ograniczanie przepustowości, Storm Control
- Listy ACL: L2, L3 i L4, do 128 wpisów IPv4 i 64 IPv6, ACL zależne od czasu
- Bezpieczeństwo: IEEE 802.1X, dynamiczne przypisanie VLAN, RADIUS, TACACS+, Port Security, izolacja portów, DHCP Snooping (IPv4), ochrona CPU
- Zarządzanie i dostęp: interfejs WWW (IPv4 i IPv6), HTTPS (TLS 1.2), SSHv2, Telnet, SNMP v1, v2c i v3, RMON, Syslog, NTP, dioda lokalizacyjna
- Oprogramowanie: dwa obrazy firmware’u, dwa pliki konfiguracji, weryfikacja integralności firmware’u SHA-256
- Diagnostyka: diagnostyka kabla, DDMI dla modułów SFP
- Zyxel One Network: ZON Utility, Smart Connect, zarządzanie klastrem
- Oszczędzanie energii: IEEE 802.3az, wyłączanie diod LED
- Standardy: IEEE 802.3, 802.3u, 802.3ab, 802.3z, 802.3x, 802.3az, 802.1Q, 802.1p, 802.1D, 802.1w, 802.1s, 802.1X, 802.3ad, 802.1AB
- Zasilanie: od 100 do 240 V AC, 50 Hz lub 60 Hz
- Pobór mocy bez podłączonych urządzeń: 6,4 W
- Maksymalny pobór mocy: 14,2 W
- Ochrona przeciwprzepięciowa: porty Ethernet 4 kV, zasilanie 2 kV między przewodem a uziemieniem i 1 kV między przewodami
- Ochrona ESD: 8 kV przez powietrze, 6 kV przy kontakcie
- Chłodzenie: pasywne, bez wentylatora, poziom hałasu 0 dBA
- Temperatura pracy: od 0 do 40 °C
- Wilgotność pracy: od 10 do 95%, bez kondensacji
- Temperatura przechowywania: od −40 do 70 °C
- Wilgotność przechowywania: od 5 do 95%, bez kondensacji
- MTBF: 1 262 790 h przy 25 °C
- Rozpraszanie ciepła: 48,5 BTU/h
- Wymiary: 300 × 165 × 44 mm
- Waga: 1,3 kg
- Certyfikaty: CE, FCC, RCM, BSMI klasy A, LVD EN 62368-1, BSMI CNS 14336-1, CB, RoHS
- Zawartość zestawu: przewód zasilający, zestaw do montażu na ścianie, zestaw do montażu w szafie rack
Wyświetlane są wszystkie opinie (pozytywne i negatywne). Nie weryfikujemy, czy pochodzą one od klientów, którzy kupili dany produkt.